Senhas vazadas podem antecipar ataques: Rafael Rosado explica como empresas podem reagir
Por: Kátia Ramires – Especialista mostra como rastrear credenciais expostas, sites falsos e sinais de criminosos antes que o prejuízo aconteça Uma senha corporativa aparece em um vazamento. Um endereço de internet quase idêntico ao de uma empresa é registrado. Um perfil falso começa a utilizar o nome de uma marca conhecida. Isoladamente, esses sinais […]
Por: Kátia Ramires –
Especialista mostra como rastrear credenciais expostas, sites falsos e sinais de criminosos antes que o prejuízo aconteça
Uma senha corporativa aparece em um vazamento. Um endereço de internet quase idêntico ao de uma empresa é registrado. Um perfil falso começa a utilizar o nome de uma marca conhecida. Isoladamente, esses sinais podem parecer problemas diferentes, mas, quando identificados e analisados rapidamente, podem revelar que um ataque está sendo preparado.
É justamente nesse ponto que atua o chamado Cyber Threat Intelligence (CTI), ou inteligência de ameaças cibernéticas. A estratégia busca informações sobre riscos dentro e, principalmente, fora do ambiente da empresa para permitir uma reação antes que criminosos consigam causar prejuízos.
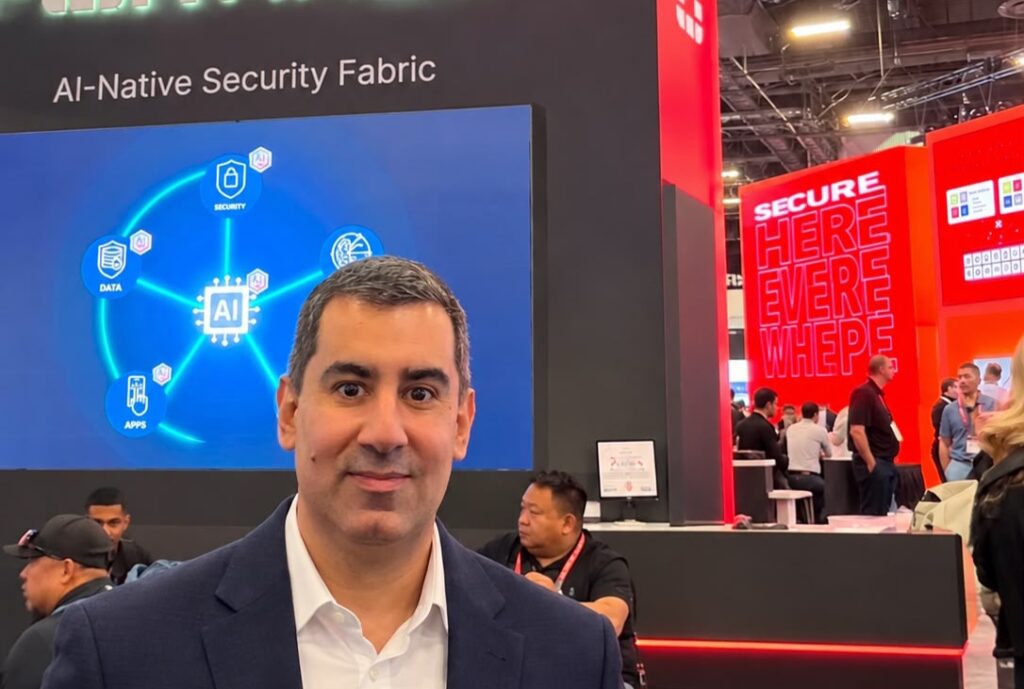
Rafael Rosado, especialista e gestor de cibersegurança com mais de 16 anos de atuação na área e experiência em operações de segurança, inteligência de ameaças e riscos cibernéticos, explica que o objetivo não é simplesmente acumular informações sobre possíveis ataques.
“Ter milhares de informações sobre ameaças não significa necessariamente estar mais protegido. O importante é identificar aquilo que realmente representa um risco para a organização e transformar essa informação em uma ação concreta de segurança”, afirma Rafael Rosado.
Um exemplo está nas credenciais corporativas roubadas. Programas maliciosos conhecidos como infostealers conseguem capturar senhas, cookies e outros dados armazenados em computadores infectados. Posteriormente, essas informações podem circular ou ser comercializadas em ambientes clandestinos e utilizadas por outros criminosos para acessar sistemas empresariais.
Para Rosado, descobrir essa exposição rapidamente muda completamente a capacidade de reação.
“Se encontramos uma credencial corporativa vazada, não precisamos esperar que alguém tente utilizá-la. A empresa pode trocar a senha, bloquear acessos, revisar sessões e investigar de onde veio a exposição. Ganhar esse tempo pode impedir que um vazamento se transforme em ataque”, explica.
O problema vai além das senhas. Criminosos também registram domínios semelhantes aos de empresas conhecidas, copiam logotipos e criam páginas, aplicativos e perfis falsos. No primeiro semestre de 2026, foram identificados no Brasil 20.840 anúncios, perfis, páginas e aplicativos falsos, segundo dados da Serasa Experian citados no material. O volume cresceu 27,2% em comparação com o mesmo período do ano anterior.
“Quando o nome de uma empresa é utilizado em uma página falsa, não é apenas o consumidor que corre risco. A própria organização pode sofrer prejuízo financeiro, danos à reputação e perda de confiança. Por isso, proteger a marca também se tornou uma questão de cibersegurança”, destaca Rosado.
A inteligência de ameaças permite acompanhar o surgimento desses domínios, perfis fraudulentos, credenciais expostas e até referências à organização em ambientes utilizados por criminosos. Quando uma fraude é confirmada, as evidências também podem ajudar no processo de denúncia e retirada do conteúdo do ar.
Mas identificar uma ameaça não resolve o problema sozinho. Segundo Rafael, a informação precisa chegar rapidamente às áreas capazes de agir.
“A inteligência precisa conversar com quem protege acessos, monitora sistemas, responde a incidentes, combate fraudes e administra riscos. Descobrir uma ameaça e não transformar essa descoberta em ação reduz muito o valor da informação”, explica.
Essa integração representa também uma mudança na maneira de pensar a segurança digital. Em vez de concentrar esforços apenas em bloquear aquilo que já chegou aos sistemas da empresa, o objetivo passa a incluir sinais que surgem antes do ataque.
“A grande vantagem é antecipar parte do problema. Se conseguimos enxergar sinais externos de que existe um risco, podemos fortalecer a defesa antes que o criminoso tenha oportunidade de explorá-lo. Em cibersegurança, esse tempo de reação pode fazer toda a diferença”, conclui Rafael Rosado.